AI 생성 이미지의 C2PA 자격 증명 및 EXIF 메타데이터 확인 방법
AI 생성 이미지의 C2PA 자격 증명 및 EXIF 메타데이터 확인 방법
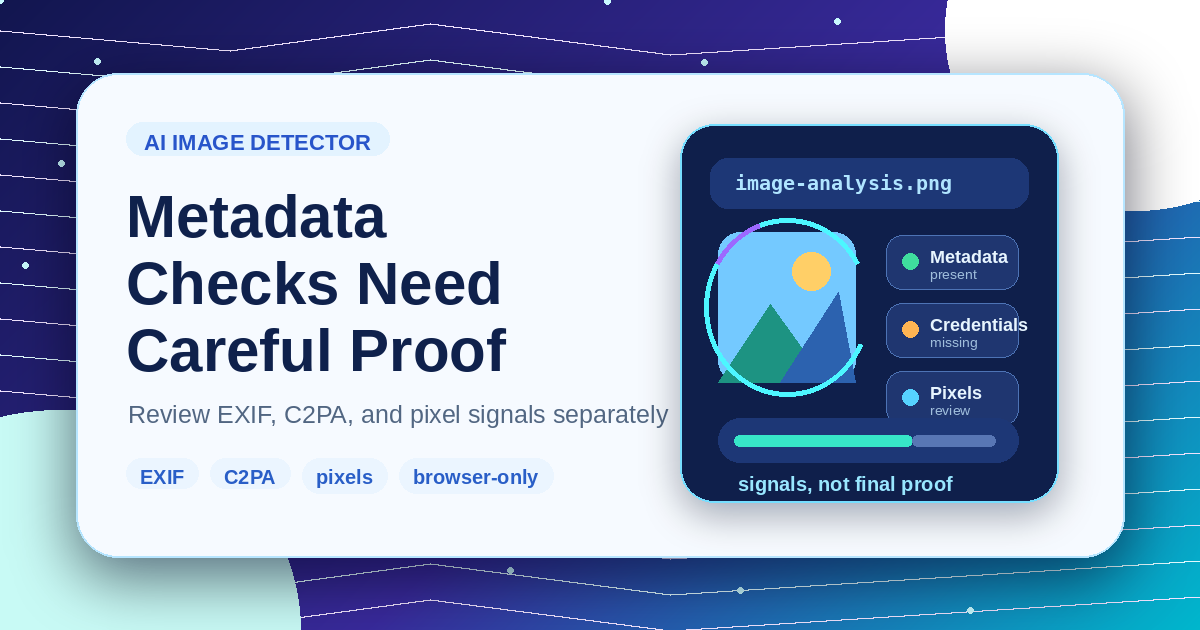
생성형 AI 이미지가 실제 사진과 구별하기 어려워지면서, 파일의 출처를 기술적으로 검증하는 워크플로우가 중요해졌습니다. 육안에만 의존하는 대신 브라우저에서 C2PA 콘텐츠 자격 증명, EXIF/PNG 메타데이터, 픽셀 휴리스틱의 세 가지 계층을 순서대로 확인하는 것이 가장 정확합니다.
1단계: C2PA 콘텐츠 자격 증명(전자 서명) 확인
OpenAI(DALL·E), Adobe Firefly, Google Gemini 같은 주요 플랫폼은 내보낸 이미지 내부에 C2PA 매니페스트를 기록합니다. AI 이미지 감지기에 파일을 올리면 JUMBF 블록의 서명 데이터를 분석해 생성 도구와 편집 이력을 즉시 보여줍니다.
2단계: EXIF 및 PNG 텍스트 청크의 생성 파라미터 추출
Stable Diffusion(Automatic1111, ComfyUI) 등 로컬 워크플로우에서 생성된 PNG 파일에는 프롬프트, 시드, 모델 해시가 PNG 텍스트 청크나 EXIF Software 필드에 그대로 남아 있는 경우가 많습니다. AI 이미지 감지기를 사용하면 이미지를 외부 서버에 업로드하지 않고도 브라우저 로컬에서 이러한 숨은 태그를 확인할 수 있습니다.
3단계: 포맷 변환 및 워터마크 제거 이후의 픽셀 분석
메타데이터는 재저장 과정에서 쉽게 사라집니다. 메신저를 통해 전송하거나 이미지 변환기로 포맷을 바꾸거나 Gemini 워터마크 제거기로 캔버스를 다시 렌더링하면 기존 헤더 정보는 초기화됩니다. 따라서 메타데이터가 비어 있을 때는 픽셀 주파수 및 텍스처 분석 결과를 보조 지표로 활용합니다.
검증 시 권장 사항
메신저로 재압축된 썸네일이나 스크린샷이 아닌 원본 파일을 확보해 검사하세요. C2PA 서명이나 프롬프트 태그가 발견되면 명확한 출처 근거로 삼고, 픽셀 점수는 추가 확인을 위한 신호로 해석하는 것이 안전합니다.