AI 生成画像の C2PA コンテンツ認証情報と EXIF メタデータを調査する方法
AI 生成画像の C2PA コンテンツ認証情報と EXIF メタデータを調査する方法
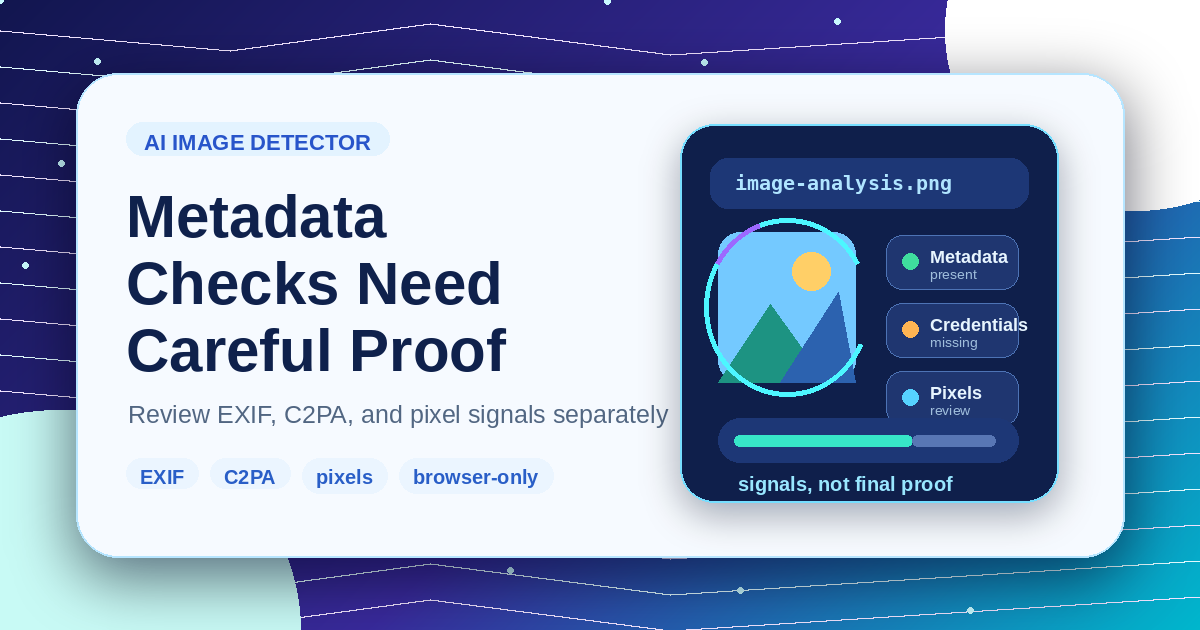
生成 AI による画像が実写と見分けがつかなくなるにつれ、編集者やデザイナーにとって「その画像がどのツールで作られたか」を確認する重要性が高まっています。目視だけに頼るのではなく、C2PA コンテンツ認証情報、EXIF / PNG メタデータ、そしてピクセルレベルの統計的特徴の3つの層を順番に確認するのが確実です。
第1層:C2PA コンテンツクレデンシャル(電子署名)の確認
OpenAI(DALL·E)、Adobe Firefly、Google Gemini などの主要サービスは、書き出された画像内に C2PA マニフェストを記録します。AI 画像検出ツールにファイルをドロップすると、JUMBF ボックス内の署名データから生成元ツールや編集履歴をブラウザ上で即座に読み取れます。
第2層:EXIF・XMP・PNG チャンク内の生成パラメータ
Stable Diffusion(WebUI、ComfyUI)などのローカル環境で生成された PNG 画像には、プロンプトやモデル名、ワークフロー定義が PNG テキストチャンクや EXIF の Software 欄にそのまま残っていることがよくあります。AI 画像検出ツールなら外部サーバーへ画像を送信せずにこれらの隠しタグを一覧表示できます。
第3層:形式変換や透かし除去後のピクセル解析
メタデータは再保存によって簡単に消えてしまいます。SNS へのアップロードや画像変換ツールでの再エンコード、あるいは Gemini 透かし消去ツールによるキャンバス再描画を行うと、ヘッダー内のメタデータはクリアされます。そのため、メタデータが存在しない画像ではピクセルの周波数・テクスチャ特徴を組み合わせて判定を補助します。
検証時のベストプラクティス
スクリーンショットやチャットアプリで再圧縮された画像ではなく、可能な限り元ファイルを入手して検査してください。C2PA 署名や生成パラメータが検出された場合は強力な根拠となり、ピクセル特徴のみが検出された場合は追加確認のサインとして活用するのが安全です。