如何在线解码 JWT Token
Anything Tools Editorial
||
1 分钟阅读
|Developer Tools
JSON Web Tokens (JWT) 是一种广泛使用的标准,用于在各方之间以 JSON 对象的形式安全地传输信息。如果您是一名正在构建身份验证系统的 Web 开发者,那么不可避免地需要检查 JWT 的内容。
在本文中,我们将解释什么是 JWT,以及如何使用我们免费的在线 JWT 解码器 轻松解码和验证它。
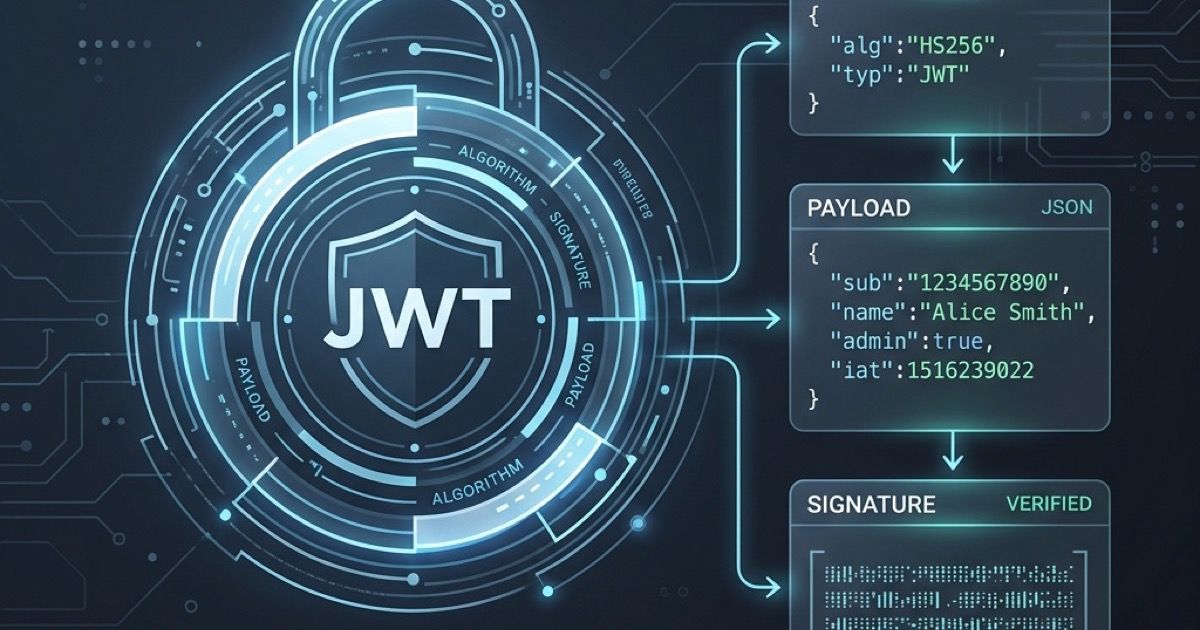
JWT 的结构
JWT 由三个部分组成,各部分之间用点号 (.) 分隔:
- Header(头部): 包含有关令牌类型和用于保护其内容的加密算法的元数据。
- Payload(有效载荷): 包含声明 (claims)。这里存储实际的数据(如用户 ID、过期时间或角色)。
- Signature(签名): 用于验证 JWT 发送方的身份,并确保消息在传输过程中未被篡改。
它的形式类似于:
xxxxxxx.yyyyyyy.zzzzzzz
为什么需要解码 JWT?
- 调试身份验证: 验证 Payload 中是否包含正确的用户数据或权限声明。
- 检查过期时间: 通过检查
exp声明,确认令牌是否已过期。 - 验证完整性: 如果您有密钥,您可以验证签名是否有效。
使用在线 JWT 解码器
我们的 JWT 解码器 完全在您的浏览器中运行,这意味着您的令牌永远不会发送到我们的服务器,从而保证了您的安全和隐私。
- 访问 JWT 解码器 页面。
- 将您的令牌粘贴到“编码后的 Token”输入区。
- 工具会自动解析并以结构化、高亮的格式显示 Header 和 Payload 的解码 JSON 数据。
- 您可以清晰地查看标准声明,例如
iat(签发时间) 和exp(过期时间) 已被转换为可读的日期格式。
无需再编写自定义脚本来查看令牌内容——立即收藏我们的 JWT 解码器,加速您的 API 开发!