如何線上解碼 JWT Token
Anything Tools Editorial
||
1 分鐘閱讀
|Developer Tools
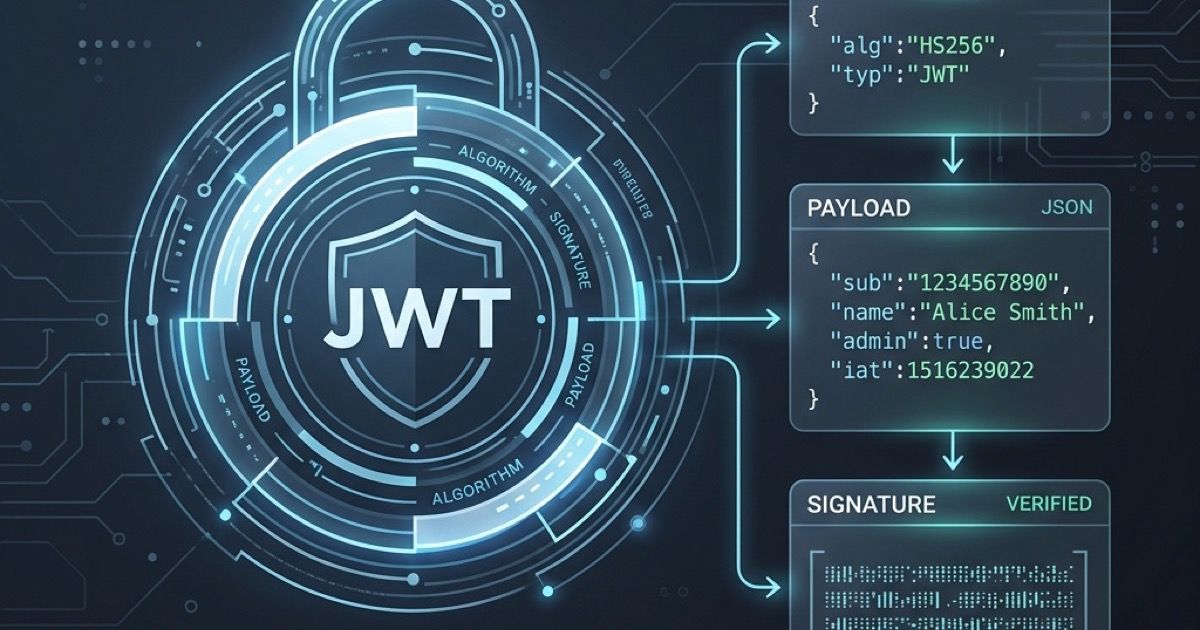
JSON Web Tokens (JWT) 是一種廣泛使用的標準,用於在各方之間以 JSON 物件的形式安全地傳輸資訊。如果您是一名正在建構身分驗證系統的 Web 開發者,那麼不可避免地需要檢查 JWT 的內容。
在本文中,我們將解釋什麼是 JWT,以及如何使用我們免費的線上 JWT 解碼器 輕鬆解碼和驗證它。
JWT 的結構
JWT 由三個部分組成,各部分之間用點號 (.) 分隔:
- Header(標頭): 包含有關權杖類型和用於保護其內容的加密演算法的元數據。
- Payload(有效負載): 包含聲明 (claims)。這裡儲存實際的資料(如用戶 ID、過期時間或角色)。
- Signature(簽章): 用於驗證 JWT 發送方的身分,並確保訊息在傳輸過程中未被篡改。
它的形式類似於:
xxxxxxx.yyyyyyy.zzzzzzz
為什麼需要解碼 JWT?
- 除錯身分驗證: 驗證 Payload 中是否包含正確的用戶資料或權限聲明。
- 檢查過期時間: 透過檢查
exp聲明,確認權杖是否已過期。 - 驗證完整性: 如果您有密鑰,您可以驗證簽章是否有效。
使用線上 JWT 解碼器
我們的 JWT 解碼器 完全在您的瀏覽器中運行,這意味著您的權杖永遠不會發送到我們的伺服器,從而保證了您的安全和隱私。
- 訪問 JWT 解碼器 頁面。
- 將您的權杖貼上到「編碼後的 Token」輸入區。
- 工具會自動解析並以結構化、高亮的格式顯示 Header 和 Payload 的解碼 JSON 資料。
- 您可以清晰地查看標準聲明,例如
iat(簽發時間) 和exp(過期時間) 已被轉換為可讀的日期格式。
無需再編寫自訂腳本來查看權杖內容——立即收藏我們的 JWT 解碼器,加速您的 API 開發!